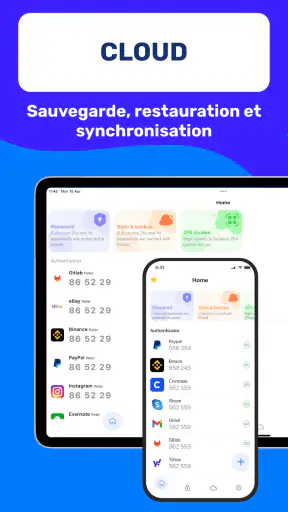
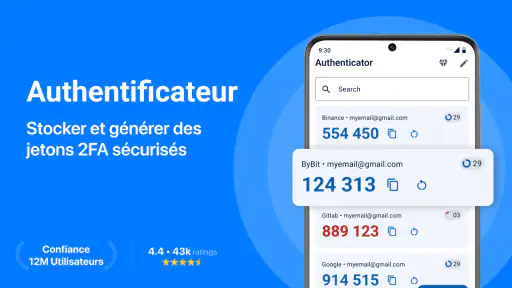
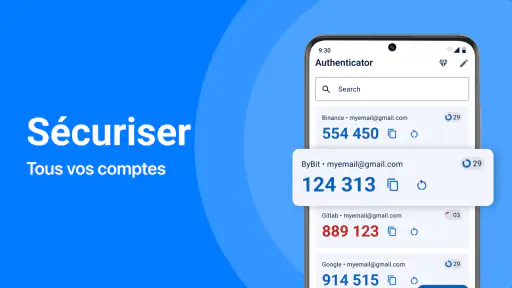
Quand je configure une double authentification, mon objectif est simple : éviter qu’un mot de passe volé suffise à ouvrir mes comptes. Authenticator, développé par Team2swift, se place exactement à cette étape. C’est une application d’outils gratuite, classée PEGI 3, qui transforme le téléphone en générateur de codes à usage unique pour renforcer la connexion à différents services.
Je l’ai trouvée intéressante surtout pour les personnes qui veulent centraliser leurs codes 2FA sans passer par une solution compliquée. Son principe est facile à comprendre : on ajoute un compte compatible, puis l’application affiche un code temporaire à saisir lors de la connexion. Sur le papier, rien de spectaculaire. En pratique, la qualité d’un authentificateur se joue plutôt dans la clarté de l’installation, la fiabilité de la lecture du code et la facilité avec laquelle on retrouve le bon compte au moment critique.
De la première activation au code de connexion
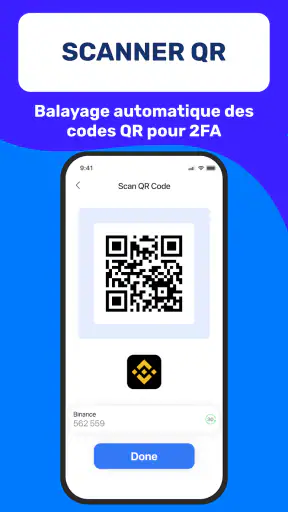
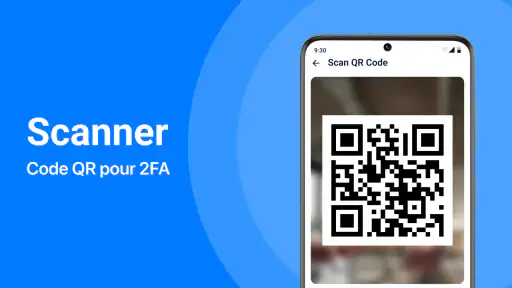
Le scénario le plus courant commence sur un site ou dans une application qui propose d’activer la vérification en deux étapes. Après le mot de passe, le service demande généralement de configurer une application d’authentification. C’est là que j’ouvre Authenticator pour ajouter le compte concerné, en utilisant les informations affichées par le service, souvent sous la forme d’un code ou d’un QR code.
Cette étape mérite un peu d’attention. Je conseille de ne pas fermer trop vite la page de configuration du compte en ligne : il faut pouvoir revenir vérifier que le code généré par l’application correspond bien à celui attendu. Une fois l’association terminée, le service demande habituellement un premier code pour valider le réglage. Le passage d’une application à l’autre est donc le premier véritable “handoff” du parcours, et c’est ici que la méthode compte autant que l’outil.
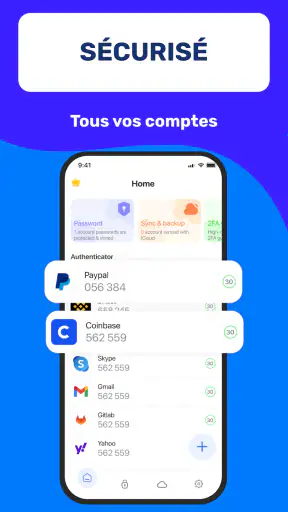
Une fois le compte enregistré, l’usage quotidien est beaucoup plus direct. Je lance l’application, je repère le service voulu, puis je reporte le code affiché dans l’écran de connexion. Le code change régulièrement, ce qui signifie qu’il faut le saisir sans trop attendre. Si le compteur est presque arrivé à son terme, je préfère patienter jusqu’au prochain code plutôt que de recopier un numéro sur le point d’expirer.
Le bon réflexe consiste à vérifier le nom du compte avant de copier le code. Quand plusieurs services sont configurés, une erreur de sélection ressemble à une panne alors qu’il s’agit simplement du mauvais jeton. Cette petite discipline évite de multiplier les tentatives et de risquer un blocage temporaire du service en ligne.
Un parcours adapté à un usage quotidien
J’imagine facilement Authenticator dans la routine d’une personne qui utilise plusieurs comptes personnels : messagerie, espace de travail, boutique en ligne et service financier. Un matin, elle consulte ses courriels depuis un nouvel appareil. Le mot de passe est accepté, mais la connexion s’arrête à la demande du second facteur. Elle ouvre l’outil, identifie le compte correspondant, saisit le code, puis reprend son activité sans devoir attendre un SMS.
Ce flux est particulièrement pratique lorsque le téléphone peut recevoir les codes même sans dépendre d’un message entrant. C’est aussi une manière de séparer le second facteur de la boîte de réception : si le code arrivait par courriel, une personne ayant déjà pris le contrôle de cette boîte pourrait parfois contourner une partie de la protection. Une application dédiée réduit cette dépendance, à condition de protéger correctement le téléphone lui-même.
La simplicité a toutefois une contrepartie : Authenticator ne remplace pas une stratégie de récupération. Si le téléphone est perdu, réinitialisé ou inutilisable, il faut pouvoir retrouver l’accès aux comptes autrement. Avant d’activer la double authentification, je recommande donc de conserver les codes de secours fournis par chaque service dans un endroit sûr. C’est un conseil de sécurité essentiel, pas une option réservée aux utilisateurs avancés.
Le passage entre Authenticator et les services protégés
L’application n’agit pas seule. Elle dépend de la manière dont chaque site ou service met en œuvre la double authentification. Le premier transfert se fait au moment de l’enregistrement : le service fournit une clé ou un QR code, et l’application l’utilise pour produire les codes suivants. Le second transfert intervient à chaque connexion, lorsque je lis le code dans Authenticator et le saisis ailleurs.
Cette séparation explique certaines difficultés. Si un compte affiche une erreur, le problème peut venir de l’horloge du téléphone, d’une association initiale mal effectuée ou d’un code saisi trop tard. Je commence par attendre le prochain code, puis je vérifie que la date et l’heure automatiques du téléphone sont activées. Si l’erreur continue, je reprends la procédure de configuration du service plutôt que de supprimer précipitamment le compte dans l’application.
Je fais également attention à la différence entre un code de configuration et un code de connexion. Le premier sert à relier le compte à l’application ; le second est généré pour prouver que je possède le téléphone configuré. Confondre les deux peut rendre le parcours inutilement frustrant, surtout lors d’une première installation.
Pour un usage professionnel, cette logique demande une organisation supplémentaire. Si une équipe partage un compte, il faut décider qui conserve l’accès au second facteur et comment gérer les départs ou les changements de téléphone. Une application d’authentification peut faciliter la génération des codes, mais elle ne règle pas à elle seule la gouvernance d’un compte partagé. Dans ce cas, une solution conçue pour les équipes ou une méthode de connexion avec clés de sécurité peut être plus adaptée.
Ce que l’on ressent après plusieurs comptes
Avec un seul compte, presque n’importe quel outil de ce type paraît suffisant. La vraie différence apparaît lorsque la liste s’allonge. Je trouve utile de garder des noms de comptes très reconnaissables et d’éviter les intitulés vagues. Si deux services utilisent la même adresse électronique, le nom du site devient indispensable pour choisir le bon code.
Je conseille aussi de configurer les comptes un par un, en testant immédiatement la connexion après chaque ajout. Cette méthode prend un peu plus de temps au départ, mais elle permet d’isoler une erreur. Ajouter cinq services d’un coup puis découvrir qu’un seul ne fonctionne pas rend le dépannage beaucoup plus pénible, car il faut se souvenir de chaque étape et de chaque écran.
Autre point concret : je ne supprimerais jamais l’ancien authentificateur avant d’avoir confirmé que le nouveau fonctionne réellement. Lors d’un changement de téléphone, le transfert du second facteur doit être traité comme une migration sensible. Il faut accéder aux paramètres de sécurité de chaque service, ajouter le nouvel appareil ou la nouvelle méthode, effectuer un test, puis seulement retirer l’ancien accès lorsque la récupération est assurée.
Cette prudence est importante parce que le code affiché n’est pas un mot de passe permanent. Il dépend de la configuration enregistrée pour le compte. Réinstaller l’application ne garantit donc pas automatiquement que les anciens comptes réapparaîtront. Pour moi, c’est la principale différence entre une application pratique au quotidien et une solution complète de gestion de sécurité : la première génère les codes, tandis que la seconde doit aussi rendre la migration et la récupération très explicites.
Le résultat : une barrière supplémentaire, sans ralentir chaque connexion
Quand la configuration est correcte, le résultat est convaincant. Un mot de passe compromis ne suffit plus à se connecter : il faut également le code produit sur le téléphone associé. Dans mon usage, le gain est surtout visible pour les comptes importants que je consulte depuis plusieurs appareils. Je peux accepter une étape supplémentaire si elle reste prévisible et rapide.
Le fonctionnement convient bien aux personnes qui veulent éviter les SMS, notamment lorsqu’elles voyagent, changent souvent de réseau ou ne souhaitent pas dépendre de la réception mobile pour accéder à un compte. Il faut toutefois distinguer l’indépendance vis-à-vis des SMS de l’indépendance vis-à-vis du téléphone. L’appareil reste le point central : batterie, verrouillage et continuité d’accès deviennent donc des éléments à prendre au sérieux.
Le positionnement gratuit rend l’essai facile. Authenticator affiche une moyenne de 4,0 auprès d’environ 72 milliers d’évaluations, et son adoption dépasse 10 millions d’installations. Ces chiffres montrent qu’il ne s’agit pas d’un outil confidentiel réservé à quelques passionnés, même si une popularité élevée ne dispense pas de vérifier si son fonctionnement correspond à ses propres besoins.
La version actuelle est 1.7.6 et l’application fonctionne à partir d’Android 8.0. Pour quelqu’un qui possède un téléphone relativement récent, le seuil ne devrait pas être un obstacle. En revanche, les utilisateurs d’un appareil ancien doivent contrôler la compatibilité avant de bâtir toute leur stratégie de récupération autour de cette application.
Face aux alternatives habituelles
Par rapport aux codes reçus par SMS, Authenticator offre un parcours plus indépendant du réseau mobile et évite d’attendre un message. C’est son avantage le plus clair. Le SMS reste parfois plus simple pour une personne qui ne veut installer aucune application, mais il dépend davantage de la ligne téléphonique et présente des risques spécifiques liés au numéro. Pour les comptes sensibles, je préfère généralement une application dédiée.
Face à un gestionnaire de mots de passe qui génère aussi des codes 2FA, l’arbitrage est différent. Une solution intégrée peut être plus fluide : le mot de passe et le code sont réunis dans le même coffre. Authenticator sépare ces deux éléments, ce qui peut constituer une séparation utile, mais oblige à passer d’un outil à l’autre. Si je cherche avant tout la rapidité avec un grand nombre de connexions, l’intégration dans un gestionnaire peut être plus confortable.
Les clés de sécurité physiques restent une meilleure option pour les personnes très exposées au hameçonnage ou qui veulent une protection matérielle. Elles peuvent être moins pratiques à transporter et demandent une solution de secours, mais elles évitent la saisie répétée de codes. Authenticator me paraît plus accessible pour un usage personnel courant, tandis qu’une clé devient intéressante lorsque la sécurité doit primer sur la simplicité.
Enfin, certaines plateformes proposent leur propre application d’authentification. Elle peut être préférable si elle offre une récupération synchronisée ou une gestion plus claire entre plusieurs appareils. Je ne choisirais donc pas Authenticator uniquement parce qu’il est gratuit : je le choisirais si je veux un outil séparé, simple à consulter et compatible avec le parcours de double authentification de mes services.
Les points de friction à anticiper
Le premier risque est de perdre l’accès au téléphone sans avoir préparé de solution de secours. Ce n’est pas une faiblesse propre à un écran ou à un bouton ; c’est une conséquence du modèle même de l’authentification par application. Je garde les codes de récupération hors du téléphone et je vérifie que je sais où ils se trouvent avant de déconnecter un ancien appareil.
Le deuxième risque concerne la confusion entre plusieurs comptes. Une liste mal nommée peut transformer une action de quelques secondes en série d’essais infructueux. Je prends donc le temps de supprimer les entrées obsolètes seulement après avoir confirmé qu’elles ne servent plus, et je reconnais chaque service par son nom plutôt que par la seule adresse électronique.
Le troisième point est financier, même si le téléchargement est gratuit. Des achats intégrés peuvent aller d’environ 5 euros à près de 33 euros lorsqu’ils sont facturés par Google Play. Je vérifie donc attentivement l’écran présenté au moment d’une éventuelle activation payante. Pour la génération de codes elle-même, je ne partirais pas du principe qu’une dépense est nécessaire avant d’avoir testé le parcours gratuit et compris ce que l’option proposée apporte.
Je déconseille aussi cette application aux personnes qui ne veulent absolument pas gérer une procédure de récupération. Si l’idée de conserver des codes de secours, de tester une nouvelle configuration et de protéger le téléphone paraît trop contraignante, une autre méthode de connexion peut être plus appropriée. La double authentification améliore la sécurité, mais elle ajoute forcément une responsabilité côté utilisateur.
À l’inverse, elle me semble bien adaptée à quelqu’un qui veut renforcer quelques comptes importants sans installer une suite de sécurité complète. Le classement PEGI 3 confirme un positionnement accessible au grand public, mais l’âge recommandé ne doit pas être confondu avec une prise en charge automatique : un enfant ou un proche peu à l’aise avec la technologie aura peut-être besoin d’aide pour la récupération et la migration.
Mon verdict après le parcours complet
J’apprécie Authenticator pour ce qu’il fait sans détour : fournir un second code lors de la connexion et rendre la vérification en deux étapes plus facile à adopter. Son intérêt apparaît vraiment quand on passe de l’intention à l’action : activer la protection sur un compte, réussir le premier test, retrouver le bon code quelques jours plus tard, puis savoir quoi faire si le téléphone change.
Je le recommande à la personne qui veut remplacer les SMS pour certains comptes, qui accepte de conserver ses codes de secours et qui préfère séparer le générateur de codes de son gestionnaire de mots de passe. Je serais plus réservé pour une équipe, une personne très ciblée par le hameçonnage ou un utilisateur qui change souvent d’appareil sans vouloir refaire de configuration. Dans ces situations, une solution avec gestion multi-appareils, clé physique ou récupération mieux intégrée peut être supérieure.
En résumé, Authenticator est un choix simple et accessible pour ajouter une barrière concrète entre un mot de passe et un compte. Il ne dispense ni de bonnes habitudes ni d’un plan de secours, et son confort dépend beaucoup de la façon dont on organise les comptes. Si je devais le conseiller à un ami, je lui dirais de commencer par un compte non critique, de tester la connexion, de sauvegarder les codes de récupération, puis d’étendre progressivement son usage. C’est cette préparation, plus que l’installation seule, qui transforme l’application en véritable outil de protection.


